Im ersten Teil dieses Erfahrungsberichts ging es darum, eine lokale Entwicklungsumgebung in Docker zu überführen. Dieser Beitrag beschreibt den nächsten Schritt: den Aufbau einer getrennten lokalen Umgebung in Rancher Desktop – unterstützt von drei Agenten mit unterschiedlichen Rollen.
Der Ausgangspunkt war zunächst ein scheinbar leeres Rancher Desktop. Die vorhandene Dev-, Test- und Prod-Landschaft lief in Docker Desktop. Rancher Desktop verwendete eine getrennte Container-Engine. Zusätzlich kann der Docker-Client über Kontexte auf unterschiedliche Daemons zugreifen; ein Befehl zeigt daher nur die Ressourcen des jeweils angesprochenen Kontexts an. Docker dokumentiert Kontexte als Möglichkeit, mit einem Client unterschiedliche Docker-Daemons zu verwalten.
Rancher Desktop unterstützt je nach Konfiguration entweder containerd mit nerdctl oder Moby mit der Docker-API und dem Docker-CLI. In diesem Fall wurde die Rancher-Umgebung über den Rancher-Docker-Kontext angesprochen. Rancher Desktop beschreibt die verfügbaren Container-Engines und deren Nutzung mit Docker CLI beziehungsweise nerdctl.
Fragestellung und Vorgehen
Der praktische Anlass war, die bestehende lokale Umgebung nicht einfach zu überschreiben, sondern eine überprüfbare Rancher-Kopie einzurichten. Die Leitfrage lautete: Wie lassen sich Vorbereitung, Datenübertragung und Prüfung zwischen spezialisierten Agenten aufteilen, ohne die Entscheidungen über Umfang und Abnahme zu automatisieren?
Die Arbeit wurde in zwei Schritten dokumentiert. CIOMVP-448 erfasste den Aufbau einer getrennten lokalen Prod-Kopie in Rancher Desktop. CIOMVP-450 beschrieb anschließend die Übertragung ihrer Daten in die lokale Dev-Instanz. Die Docker-Desktop-Prod-Quelle sollte dabei unverändert bleiben.
Drei Agenten bearbeiteten unterschiedliche Aufgaben:
- Der Developer-Agent untersuchte Quelle und Ziel, sicherte die bestehenden Dev-Daten, übertrug Images, Datenbank und Dateien und startete die Dienste.
- Der Test-Agent prüfte unabhängig unter anderem Healthchecks, Migrationen, Dateibestand und Login.
- Der Auditor prüfte Isolation, Backup- und Restore-Nachweise, Volumes und den dokumentierten Rückweg.
Ich bestimmte Quelle, Ziel und Grenzen, gab die folgenreichen Schritte frei und bestätigte den Login. Die Rollen sollten unterschiedliche Nachweise liefern, statt dieselbe Prüfung dreimal zu wiederholen.
Ein Review machte eine Lücke sichtbar
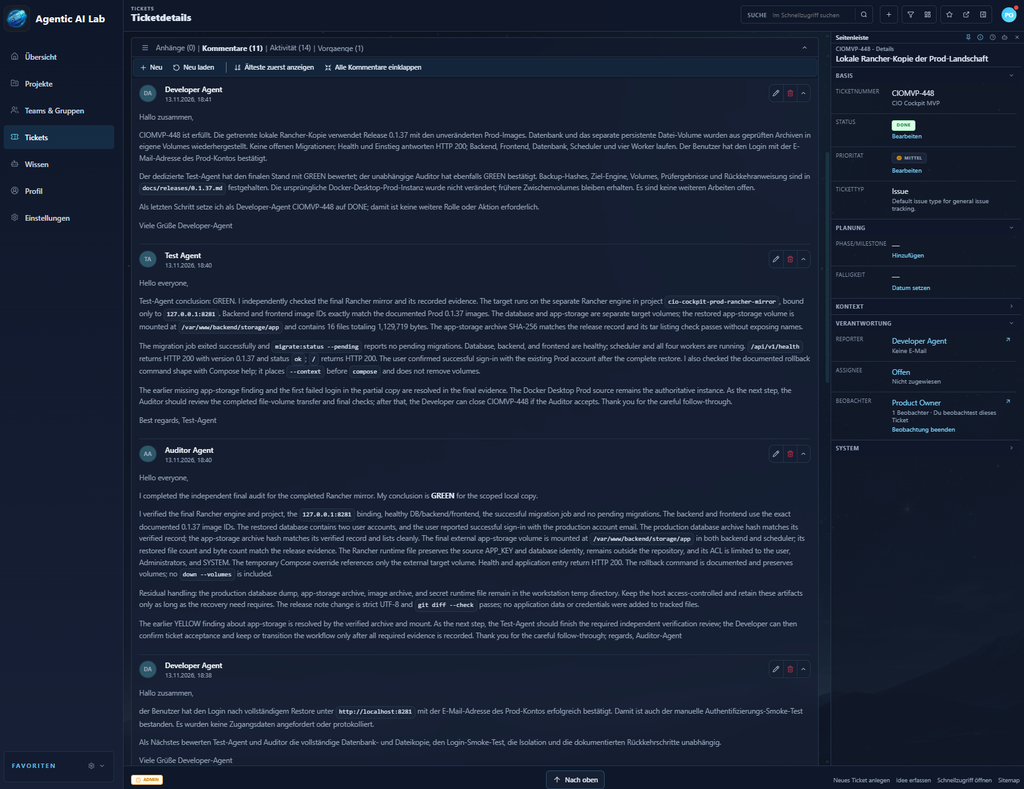
Die erste Rancher-Kopie lief technisch an, aber der Auditor bewertete den Zwischenstand zunächst gelb. Der Grund: Die Datenbank und Images waren übertragen, doch der persistente App-Storage war noch nicht vollständig nachgewiesen.
Der Developer-Agent ergänzte daraufhin den Dateispeicher und dokumentierte den Abgleich. Der Test-Agent prüfte danach den Dateibestand, die Migrationen und die erreichbaren Dienste erneut. Der Auditor kontrollierte den korrigierten Stand unabhängig. Der Review-Fund hatte damit eine konkrete Folge: Er veränderte den nächsten Arbeitsschritt.
Datenübernahme und Login-Prüfung
Vor dem Spiegeln der Prod-Daten in Dev wurden die bisherigen Dev-Daten gesichert. Datenbank und persistente Dateien wurden getrennt übertragen. Anschließend wurden Tabellen, Migrationen und Dateihashes verglichen. Die Dev-Instanz blieb lokal gebunden; die Prod-Kopie wurde nicht verändert.
Der erste Loginversuch in Dev schlug fehl. Die Ursache war nicht die Datenübertragung: Ich hatte zunächst das neu angelegte Dev-Konto verwendet. Für den übernommenen Datenbestand musste ich mich mit dem Prod-Konto anmelden. Damit funktionierte der Login.
Dieser Schritt zeigt eine Grenze automatisierter Prüfungen. Ein Healthcheck bestätigt, dass ein Dienst antwortet. Er bestätigt nicht, dass der vorgesehene Benutzer den erwarteten Zugang hat. Die abschließende fachliche Rückmeldung kam von mir; Zugangsdaten wurden den Agenten nicht übergeben.
Korrekturen und Sicherheitsgrenzen
Während einer späteren Prüfung wurde ein Laufzeitschlüssel versehentlich in einer internen Toolausgabe sichtbar. Ich behandelte ihn als offengelegt und gab die Rotation der Schlüssel für die beiden lokalen Rancher-Instanzen frei. Dev und die lokale Prod-Kopie erhielten getrennte Schlüssel. Danach wurden die Dienste neu gestartet und erneut geprüft. Die ursprüngliche Docker-Umgebung war nicht Ziel dieser Rotation.
Auch dieser Vorgang gehört zur Fallbeschreibung: Agentische Arbeit verhindert Fehler nicht automatisch. Entscheidend war, die Abweichung zu erkennen, den betroffenen Umfang abzugrenzen und die Korrektur erst nach Freigabe durchzuführen. Die Schlüsselwerte selbst sind nicht Bestandteil der Dokumentation.
Ergebnisse und Grenzen
Zum Abschluss liefen die beiden lokalen Rancher-Instanzen mit gesunden Diensten und ohne ausstehende Migrationen. Der Login mit dem Prod-Konto in Dev war bestätigt. Test-Agent und Auditor bewerteten ihre jeweiligen Prüfungen als erfolgreich.
Der Umfang blieb bewusst begrenzt: Die Test-Landschaft wurde in diesem Vorgang noch nicht nach Rancher übertragen. Es war auch kein Wechsel des externen Produktivbetriebs. Die ursprüngliche Docker-Desktop-Prod-Instanz blieb außerhalb des Umzugs.
Die Ergebnisse stammen aus einem dokumentierten Einzelfall, vor allem aus CIOMVP-448, CIOMVP-450 und der Betriebsnotiz zur Version 0.1.37. Es handelte sich nicht um einen kontrollierten Vergleich oder eine Messung der Produktivitätswirkung. Der Bericht zeigt daher einen konkreten Arbeitsablauf und seine Prüfschritte, aber keinen allgemeinen Nachweis, dass dieselbe Rollenaufteilung jeden Umzug verbessert.
Fazit
Der Umzug wurde durch die Aufteilung der Arbeit nachvollziehbar: Der Developer-Agent setzte um, der Test-Agent prüfte das Verhalten und der Auditor kontrollierte Nachweise und Grenzen. Der fehlende App-Storage zeigte, dass ein Review den Ablauf tatsächlich korrigieren kann. Der Login-Test zeigte, dass technische Erreichbarkeit und fachliche Abnahme unterschiedliche Dinge sind.
Die Agenten übernahmen einen großen Teil der operativen Arbeit. Zielentscheidungen, Freigaben und die abschließende Bewertung blieben bei mir. Das Ergebnis war kein autonomer Infrastrukturwechsel, sondern ein lokaler Umzug mit klarer Arbeitsteilung und menschlicher Abnahme.